

SCADA Sistemlerinde Siber Güvenlik ve Önemi
SCADA (Supervisory Control and Data Acquisition) sistemleri; üretim tesisleri, enerji altyapıları, su ve atık su uygulamaları, bina otomasyonu ve birçok kritik endüstriyel proseste saha ekipmanlarının izlenmesi ve kontrol edilmesi için kullanılmaktadır.
PLC'ler, RTU'lar, HMI paneller, sunucular, veri tabanları ve haberleşme ağlarından oluşan bu yapıların giderek daha fazla birbirine bağlanması, uzaktan erişilebilir hale gelmesi ve IT sistemleriyle entegre edilmesi önemli avantajlar sağlarken yeni siber güvenlik risklerini de beraberinde getirmektedir.
Bir SCADA sistemindeki güvenlik olayı yalnızca veri kaybına neden olmayabilir. Üretimin durması, proses değerlerinin değiştirilmesi, ekipmanların yanlış çalıştırılması veya kritik hizmetlerin kesintiye uğraması gibi fiziksel sonuçlar da ortaya çıkabilir. Bu nedenle SCADA siber güvenliği, klasik bilgi güvenliğinin yanında tesis sürekliliğini ve operasyonel güvenliği de kapsayan bir konudur.
SCADA Sistemlerinde Siber Güvenlik Neden Önemlidir?
Geleneksel IT sistemlerinde güvenlik olaylarının önemli bir bölümü veri gizliliği, yetkisiz erişim veya hizmet kesintisiyle ilişkilidir. OT ve SCADA sistemlerinde ise aynı olayların fiziksel üretim süreçlerine etkisi olabilir.
Örneğin bir üretim hattındaki set değerinin yetkisiz olarak değiştirilmesi yalnızca yanlış veri oluşturmaz; ürün kalitesini, ekipman güvenliğini veya üretim sürekliliğini doğrudan etkileyebilir.
Bu nedenle SCADA güvenliğinde üç temel hedef birlikte değerlendirilmelidir:
- Gizlilik: Yetkisiz kişilerin sistem ve verilere erişmesinin engellenmesi.
- Bütünlük: Proses verilerinin ve komutların izinsiz değiştirilmemesi.
- Erişilebilirlik: SCADA ve üretim altyapısının ihtiyaç duyulduğunda çalışmaya devam etmesi.
IT ve OT Güvenliği Arasındaki Fark Nedir?
SCADA sistemlerini korurken klasik IT güvenliği prensiplerinden yararlanılır ancak OT ortamlarının farklı öncelikleri vardır. Bir ofis bilgisayarının yeniden başlatılması genellikle kısa süreli bir iş kaybına neden olurken proses kontrol sunucusunun veya PLC haberleşmesinin durdurulması üretimi etkileyebilir.
Bu nedenle güncelleme, ağ değişikliği veya güvenlik politikası uygulanırken proses sürekliliği, gerçek zamanlı haberleşme ve kullanılan endüstriyel cihazların teknik kısıtları da değerlendirilmelidir.
SCADA Sistemlerine Yönelik Başlıca Siber Güvenlik Riskleri
Eski Donanım ve Yazılımlar
Endüstriyel sistemlerin kullanım ömrü uzun olabilir. Yıllar önce devreye alınmış PLC, işletim sistemi veya SCADA yazılımlarının güncel güvenlik özelliklerini desteklememesi veya artık üretici tarafından güncellenmemesi önemli bir risk oluşturabilir.
Yetkisiz Erişim
Zayıf parolalar, ortak kullanıcı hesapları, gereğinden fazla yetki verilmesi veya kontrolsüz uzak erişim bağlantıları saldırganların SCADA sistemine erişebilmesini kolaylaştırabilir.
Kötü Amaçlı Yazılım ve Fidye Yazılımları
SCADA sunucuları ve mühendislik bilgisayarları zararlı yazılımlardan tamamen bağımsız değildir. Güvenliği ihlal edilmiş bilgisayarlar, USB cihazları, e-posta, uzak bağlantılar veya aynı ağdaki başka sistemler saldırı kaynağı haline gelebilir.
İçeriden Gelen Tehditler
Yetkili personelin kasıtlı davranışlarının yanında yanlış yapılandırma, hatalı komut veya kullanıcı bilgilerinin paylaşılması gibi istemeden gerçekleştirilen işlemler de güvenlik riski oluşturabilir.
Tedarik Zinciri Riskleri
SCADA altyapısı çoğunlukla farklı üreticilere ait PLC, gateway, sunucu, işletim sistemi, sürücü ve yazılım bileşenlerinden oluşur. Bu bileşenlerden birindeki güvenlik açığı bütün sistem mimarisini etkileyebilir.
Kontrolsüz Uzaktan Erişim
Uzaktan erişim bakım ve işletme açısından önemli kolaylık sağlar. Ancak SCADA, PLC veya mühendislik istasyonlarının doğrudan internete açılması saldırı yüzeyini ciddi şekilde büyütebilir.
SCADA Güvenliğinde Katmanlı Savunma Yaklaşımı
SCADA güvenliğini tek bir firewall, antivirüs veya güçlü parolayla çözmek mümkün değildir. Sağlıklı bir yapı, birbirini tamamlayan birden fazla güvenlik katmanından oluşmalıdır.
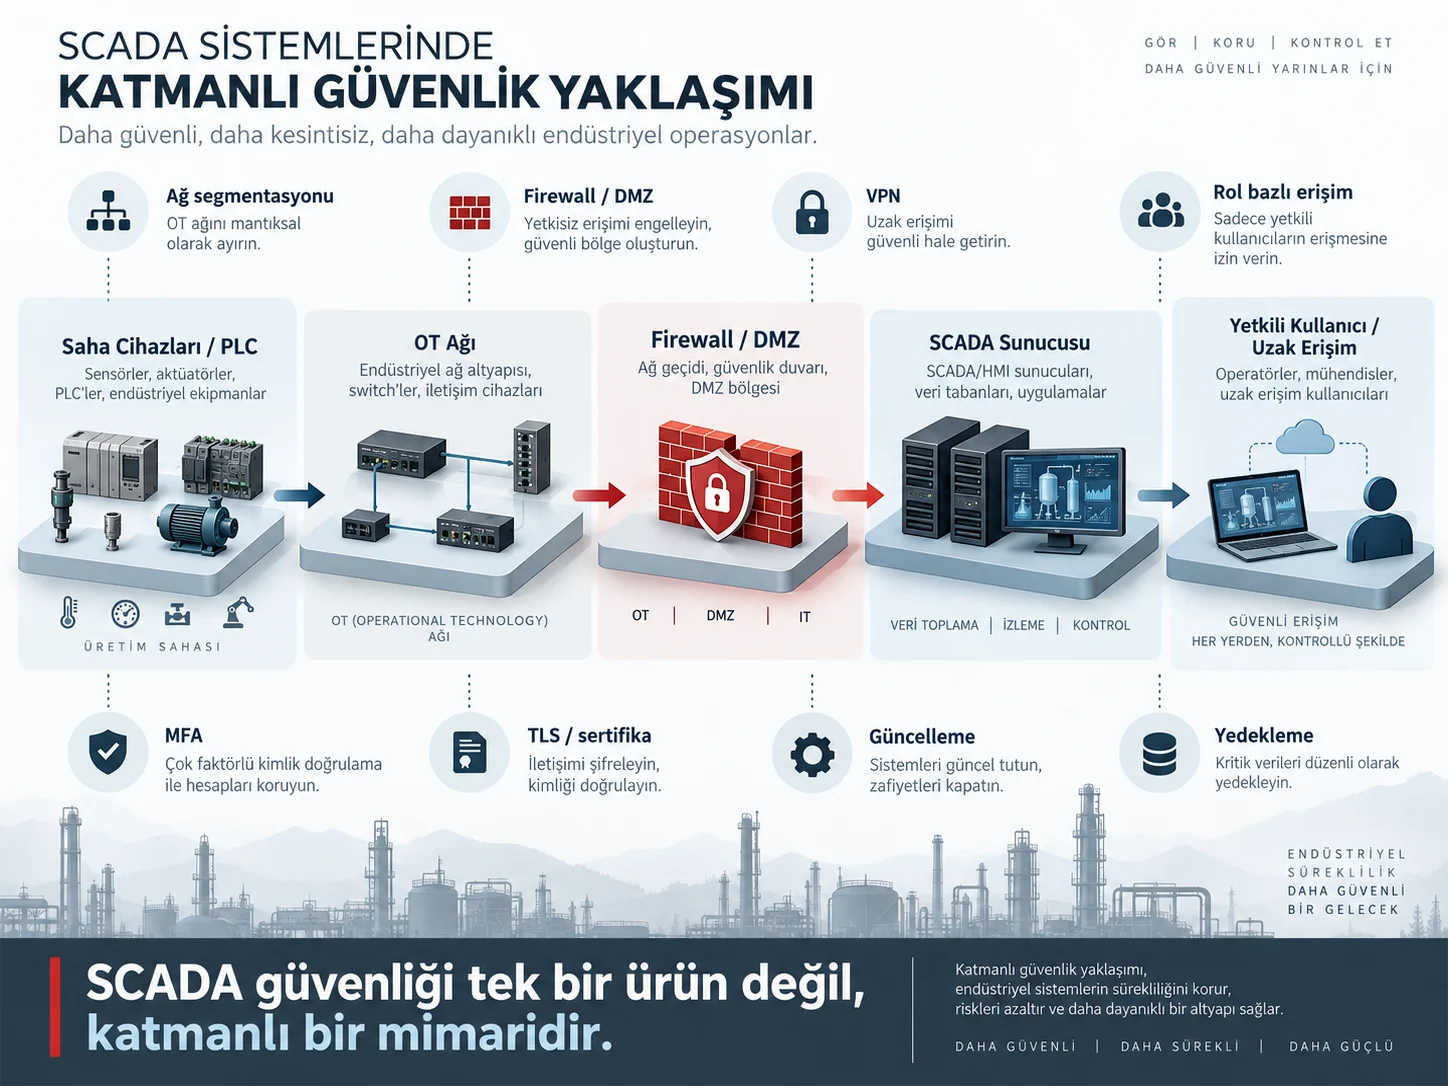
Bu yaklaşımda saha cihazlarının bulunduğu OT ağı, kurumsal IT ağı ve dış bağlantılar birbirinden kontrollü sınırlarla ayrılır. Kullanıcı erişimleri yetkilendirilir, haberleşme mümkün olduğunda şifrelenir, sistemler izlenir ve oluşabilecek bir olayın diğer katmanlara yayılması sınırlandırılmaya çalışılır.
1. Ağ Segmentasyonu Uygulayın
SCADA ve PLC cihazlarının kurumsal ofis ağıyla aynı kontrolsüz ağ içerisinde bulunması saldırganların bir sistemden diğerine hareket etmesini kolaylaştırabilir.
OT cihazlarının kendi ağ segmentlerinde konumlandırılması, gerekli haberleşmelerin firewall kurallarıyla sınırlandırılması ve yalnızca ihtiyaç duyulan bağlantılara izin verilmesi saldırı yüzeyinin azaltılmasına yardımcı olur.
2. Firewall ve DMZ Katmanı Oluşturun
IT ve OT ağları arasında yalnızca gerekli servislerin geçmesine izin veren firewall kuralları kullanılabilir. İnternete veya kurumsal ağa hizmet sunması gereken sistemler için doğrudan OT ağına erişim vermek yerine DMZ gibi ara güvenlik bölgeleri tasarlanabilir.
Buradaki temel prensip, herhangi bir bağlantının var olduğu için otomatik olarak güvenilir kabul edilmemesidir.
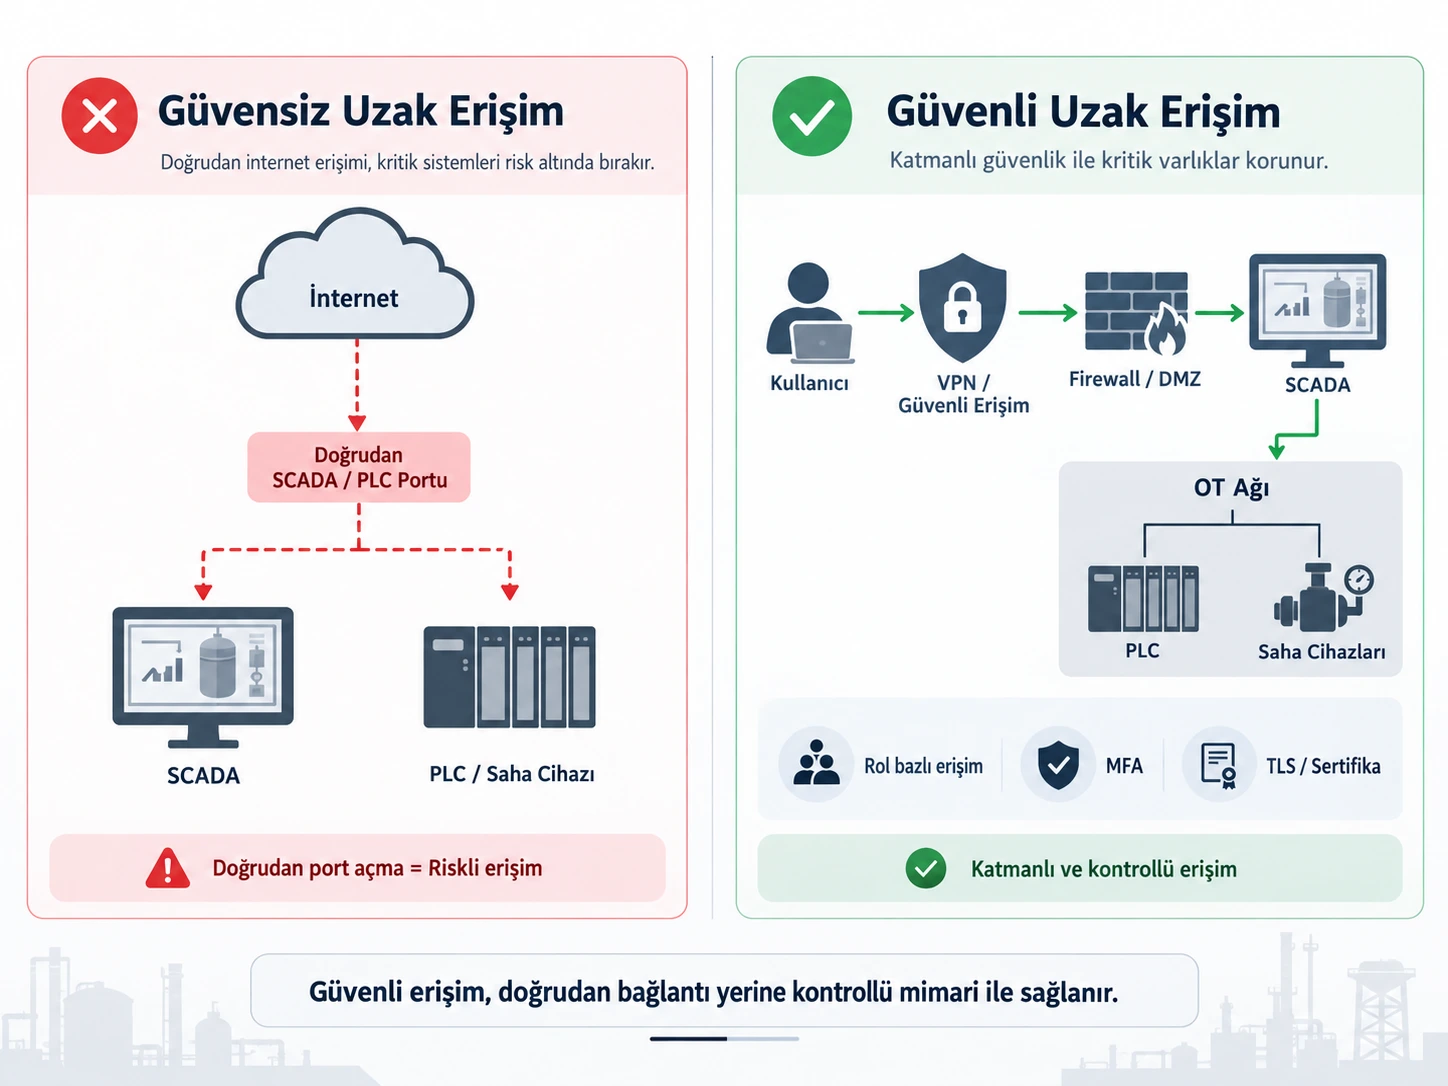
3. SCADA Sistemini Doğrudan İnternete Açmayın
SCADA web arayüzü, PLC programlama portu, OPC UA Server veya başka bir endüstriyel servisin yalnızca uzaktan erişim gerektiği için doğrudan internet üzerinde yayınlanması doğru bir güvenlik yaklaşımı değildir.
Uzaktan erişim gerekiyorsa proje gereksinimine göre VPN, güvenli erişim gateway'leri, firewall politikaları, kimlik doğrulama ve kullanıcı yetkilendirmesi gibi katmanlardan yararlanılmalıdır.
4. Kullanıcı ve Rol Bazlı Yetkilendirme Kullanın
Her SCADA kullanıcısının bütün ekranlara ve kontrol fonksiyonlarına erişmesi gerekmez. Operatör, bakım personeli, mühendis ve sistem yöneticisi farklı yetkilere sahip olmalıdır.
Rol bazlı erişim sayesinde kullanıcıların:
- Hangi ekranları görebileceği,
- Hangi set değerlerini değiştirebileceği,
- Alarm onaylayıp onaylayamayacağı,
- Raporlara veya yönetim ekranlarına erişimi,
- Sistem ayarlarını değiştirme yetkisi
iş sorumluluğuna göre sınırlandırılabilir.
5. Çok Faktörlü Kimlik Doğrulama Kullanın
Özellikle uzaktan bağlantılarda yalnızca kullanıcı adı ve parola kullanılması yeterli olmayabilir. VPN, uzaktan erişim veya merkezi kimlik yönetimi katmanında MFA kullanılması çalınmış kullanıcı bilgilerinin tek başına sisteme erişim sağlamasını zorlaştırır.
6. Endüstriyel Haberleşmeyi Güvenli Tasarlayın
Bir haberleşme protokolünün endüstride yaygın kullanılması, onu internet üzerinde doğrudan kullanıma uygun hale getirmez. Modbus TCP veya eski saha protokolleri çoğu zaman güvenilir ve izole bir yerel ağ varsayımıyla tasarlanmıştır.
OPC UA gibi daha modern teknolojiler kullanıcı kimlik doğrulaması, sertifika tabanlı güven ve şifreli haberleşme için mekanizmalar sunabilir. MQTT uygulamalarında ise TLS, broker kimlik doğrulaması, kullanıcı yetkileri ve topic erişim politikaları gibi güvenlik özelliklerinin doğru yapılandırılması gerekir.
Önemli: OPC UA veya MQTT kullanmak sistemi otomatik olarak güvenli hale getirmez. Güvenlik; protokolün desteklediği özelliklerin doğru yapılandırılması ve uygun ağ mimarisiyle birlikte sağlanır.
7. TLS ve Sertifika Yönetimine Dikkat Edin
Şifreleme yalnızca verinin üçüncü kişiler tarafından okunmasını zorlaştırmak için kullanılmaz. Sertifikalar iletişim kurulan sistemin kimliğinin doğrulanmasında da kullanılabilir.
Özellikle OPC UA, web tabanlı SCADA ve uzaktan veri aktarımı kullanılan projelerde sertifika yönetimi, sertifika süreleri, güvenilen istemciler ve kullanılacak TLS yapılandırmaları proje güvenliğinin bir parçası olarak ele alınmalıdır.
8. Güncelleme ve Yama Yönetimi Uygulayın
İşletim sistemi, SCADA yazılımı, veri tabanı, gateway, firewall ve diğer ağ cihazları için yayınlanan güvenlik güncellemeleri takip edilmelidir.
Ancak üretim ortamında güncellemeler doğrudan uygulanmadan önce test edilmelidir. Kullanılan SCADA sürümü, PLC sürücüleri, veri tabanı ve işletim sistemi arasındaki uyumluluk kontrol edilmeli ve mümkünse planlı bakım zamanlarında güncelleme yapılmalıdır.
9. SCADA Sistemlerini Sürekli İzleyin
Bir saldırıyı tamamen engellemeye çalışmanın yanında şüpheli davranışların mümkün olduğunca erken tespit edilmesi de önemlidir.
Projeye göre aşağıdaki bilgiler takip edilebilir:
- Başarısız oturum açma girişimleri
- Kullanıcı işlemleri
- Beklenmeyen ağ trafiği
- Yeni veya bilinmeyen cihaz bağlantıları
- SCADA servislerinin durumu
- Haberleşme kesintileri
- Sistem ve güvenlik logları
10. Yedekleme Stratejisi Oluşturun
SCADA projesi, sunucu konfigürasyonu, veri tabanı, historian kayıtları ve gerekli diğer yapılandırmalar düzenli olarak yedeklenmelidir.
Ancak yedek dosyanın bulunması tek başına yeterli değildir. Yedeklerin gerektiğinde gerçekten geri yüklenebildiği periyodik olarak test edilmelidir.
Fidye yazılımı gibi saldırılarda sürekli bağlı bulunan yedek depolama alanları da etkilenebileceği için yedekleme mimarisi bu risk dikkate alınarak tasarlanmalıdır.
Yedekleme ile Redundancy Aynı Şey Değildir
SCADA projelerinde sıklıkla birbirine karıştırılan iki kavram backup ve redundancy yapılarıdır.
- Yedekleme: Veri veya konfigürasyon kaybı sonrasında sistemin geri yüklenmesini sağlar.
- Redundancy: Bir sistem veya sunucu devre dışı kaldığında ikinci sistem üzerinden hizmetin devam ettirilmesini amaçlar.
- Felaket Kurtarma: Büyük çaplı sistem kaybından sonra altyapının yeniden çalışır hale getirilmesine yönelik daha geniş kapsamlı plandır.
Redundancy doğrudan saldırıyı engelleyen bir güvenlik mekanizması değildir. Ancak doğru tasarlanmış yüksek erişilebilirlik mimarisi donanım arızası veya bazı kesinti senaryolarında sistem sürekliliğine katkı sağlayabilir.
11. Olay Müdahale Planı Hazırlayın
Bir saldırı gerçekleştiğinde hangi sistemin ağdan ayrılacağı, kimin bilgilendirileceği, hangi yedekten dönüş yapılacağı veya üretimin hangi koşullarda yeniden başlatılacağı olay yaşanmadan önce belirlenmelidir.
Olay müdahale planının yalnızca bir doküman olarak bulunması yerine belirli aralıklarla test edilmesi, ekiplerin gerçek bir olay sırasında daha hızlı hareket etmesine yardımcı olabilir.
12. Çalışanları Siber Güvenlik Konusunda Eğitin
Teknik güvenlik önlemleri önemli olsa da kullanıcı davranışı hâlâ kritik bir faktördür. Şüpheli e-postalar, ortak parola kullanımı, kontrolsüz USB cihazları veya kullanıcı bilgilerinin paylaşılması teknik olarak güçlü bir sistemde bile risk oluşturabilir.
Operatör, mühendis ve bakım ekiplerine görevlerine uygun siber güvenlik farkındalık eğitimi verilmelidir.
13. Tedarikçi ve Bakım Süreçlerini Değerlendirin
Bir SCADA sisteminin güvenliği yalnızca yazılımın özelliklerinden ibaret değildir. Sistemi kuran entegratör, uzaktan bakım yapan tedarikçi ve kullanılan üçüncü taraf yazılımlar da güvenlik zincirinin parçalarıdır.
SCADA ürünü seçerken üreticinin güncelleme politikası, destek süresi, güvenlik dokümanları ve yeni sürümlere geçiş imkanları değerlendirilmelidir.
14. Periyodik Güvenlik Değerlendirmeleri Yapın
Bir sistem devreye alındığı gün güvenli olsa bile yıllar içerisinde yeni cihazlar, kullanıcılar, yazılımlar ve ağ bağlantıları eklenebilir.
Bu nedenle firewall kuralları, kullanıcı hesapları, ağ topolojisi, açık servisler, yedekleme durumu ve güncelleme seviyeleri belirli aralıklarla yeniden değerlendirilmelidir.
Atvise Web SCADA ile Modern SCADA Mimarisi
Atvise Web SCADA, web teknolojileri ve OPC UA tabanlı yapısıyla modern endüstriyel otomasyon projelerinde kullanılabilen SCADA platformlarından biridir.
Web tabanlı bir SCADA mimarisi kullanıcıların desteklenen tarayıcılar üzerinden sisteme erişebilmesini sağlarken, bu erişimin kullanıcı yetkileri, ağ güvenliği, sertifikalar ve uygun uzak erişim mimarisiyle birlikte tasarlanması gerekir.
Atvise projelerinde kullanıcı ve grup yapılarının oluşturulabilmesi, farklı ekran ve fonksiyonların kullanıcı rollerine göre yönetilebilmesi ve OPC UA altyapısının sağladığı modern haberleşme özellikleri güvenlik mimarisinin oluşturulmasında değerlendirilebilir.
Kritik uygulamalarda ise SCADA sunucusunun yanında ağ, veri tabanı, enerji ve saha haberleşmesinin de sürekliliği değerlendirilerek yüksek erişilebilirlik mimarisi oluşturulmalıdır.
SCADA Siber Güvenliği Hakkında Sık Sorulan Sorular
SCADA Sistemi İnternete Açılabilir mi?
Teknik olarak mümkün olsa da SCADA veya PLC servislerinin kontrolsüz şekilde doğrudan internete açılması önerilmez. Uzaktan erişim gerekiyorsa VPN, firewall, kimlik doğrulama ve uygun ağ segmentasyonu gibi güvenlik katmanları kullanılmalıdır.
Web SCADA Güvenli midir?
Bir SCADA'nın web tabanlı olması tek başına onu güvenli veya güvensiz yapmaz. Güvenlik; web sunucusu yapılandırması, HTTPS/TLS, kullanıcı yetkileri, ağ mimarisi, sunucu güvenliği ve uzak erişim yöntemi gibi birçok faktöre bağlıdır.
OPC UA Güvenli midir?
OPC UA sertifika, kullanıcı kimlik doğrulama, mesaj imzalama ve şifreleme gibi güvenlik mekanizmaları sunabilir. Ancak bu özelliklerin doğru şekilde etkinleştirilmesi ve yapılandırılması gerekir.
Modbus TCP Güvenli midir?
Klasik Modbus TCP protokolü modern kimlik doğrulama ve şifreleme mekanizmalarına sahip değildir. Bu nedenle güvenilir ve segmentlere ayrılmış OT ağlarında kullanılması, gereksiz portların dış ağlara açılmaması ve firewall kurallarıyla sınırlandırılması önemlidir.
SCADA İçin VPN Kullanılmalı mı?
Uzak bağlantı gereken birçok uygulamada VPN güvenli erişim mimarisinin bir parçası olabilir. Ancak VPN tek başına yeterli değildir; kullanıcı yetkilendirme, MFA, firewall politikaları ve erişim kayıtlarıyla birlikte değerlendirilmelidir.
SCADA Redundancy Siber Saldırıları Engeller mi?
Hayır. Redundancy esas olarak sistem sürekliliği ve yüksek erişilebilirlik için kullanılır. Siber saldırıları engelleyen bir güvenlik duvarı değildir ve her iki yedek sistem aynı güvenlik açığından etkilenebilir.
SCADA Sistemleri Ne Sıklıkla Güncellenmelidir?
Tek bir sabit süre yoktur. Üretici güvenlik duyuruları ve kullanılan işletim sistemi veya bileşenlerdeki güvenlik açıkları takip edilmeli; güncellemeler üretim sürekliliğini riske atmamak için test ve bakım planı dahilinde uygulanmalıdır.
Sonuç: SCADA Güvenliği Bir Ürün Değil, Mimaridir
SCADA sistemlerinin güvenliğini sağlamak yalnızca güçlü parola kullanmak, firewall satın almak veya yeni bir SCADA yazılımına geçmekle tamamlanabilecek bir süreç değildir.
Saha cihazlarından OT ağına, firewall ve DMZ katmanından SCADA sunucusuna, kullanıcı erişiminden yedekleme ve olay müdahalesine kadar bütün mimarinin birlikte değerlendirilmesi gerekir.
Ağ segmentasyonu, güvenli uzak erişim, rol bazlı yetkilendirme, çok faktörlü kimlik doğrulama, şifreli haberleşme, güncelleme yönetimi, düzenli yedekleme ve sürekli izleme birlikte uygulandığında SCADA altyapısının siber tehditlere karşı dayanıklılığı önemli ölçüde artırılabilir.
Bu nedenle SCADA güvenliğinin en doğru başlangıç noktası tek bir ürünü güvenlik çözümü olarak görmek değil; katmanlı, kontrollü ve sürdürülebilir bir OT güvenlik mimarisi oluşturmaktır.